PHP2Shell: ook jouw Synology NAS kan gevaar lopen
Leestijd ± 7 minuten
Op 21 oktober 2026 bracht het PHP-project noodupdates uit voor twee kritieke beveiligingslekken, samen bekend als PHP2Shell (CVE-2026-109618 en CVE-2026-109619). Via die lekken kan een aanvaller op afstand zijn eigen code uitvoeren op een webserver, zonder eerst in te loggen.
Beide lekken kregen de ernstcategorie kritiek, de hoogste die er is. De technische details lekten al uit voordat de updates klaar waren, en securitybedrijven melden intussen de eerste aanvallen.
Wat is PHP en waarom gaat dit jou aan?
PHP is de programmeertaal achter een groot deel van het internet: websites, webshops, klantenportalen en interne webtoepassingen. Ook op een Synology NAS kan PHP draaien, via het pakket Web Station. Host je een website, een intranet of een webtoepassing op je NAS, dan gebruik je vrijwel zeker PHP.
Is jouw Synology getroffen?
Het risico zit bij NAS'en waar PHP webverzoeken verwerkt. Dat gebeurt vooral via Web Station, het pakket waarmee je een website of webtoepassing op je NAS host. Stel jezelf deze vragen:
- 1Staat Web Station geïnstalleerd in het Package Center?
- 2Draait er een website, WordPress of een andere webtoepassing op de NAS?
- 3Is die website of de NAS bereikbaar vanaf het internet, bijvoorbeeld via een open poort of een eigen domeinnaam?
- 4Welke PHP-pakketten staan er onder Geïnstalleerd in het Package Center, en waarom?
Antwoord je op de eerste twee vragen ja, dan is je NAS kwetsbaar. Is het antwoord op de derde vraag ook ja, dan is het risico acuut. Weet je het antwoord op vraag vier niet? Laat het dan nakijken.
Gebruik je Hyper Backup? Lees dan zeker het volgende deel.
En Hyper Backup dan?
Bij het voorbereiden van dit artikel stootten we op iets wat de meeste NAS-eigenaars niet weten. Hyper Backup, de back-upsoftware die op bijna elke zakelijke Synology draait, heeft PHP 7.4 nodig. Wie dat pakket probeert te verwijderen, krijgt de melding dat Hyper Backup mee verdwijnt.
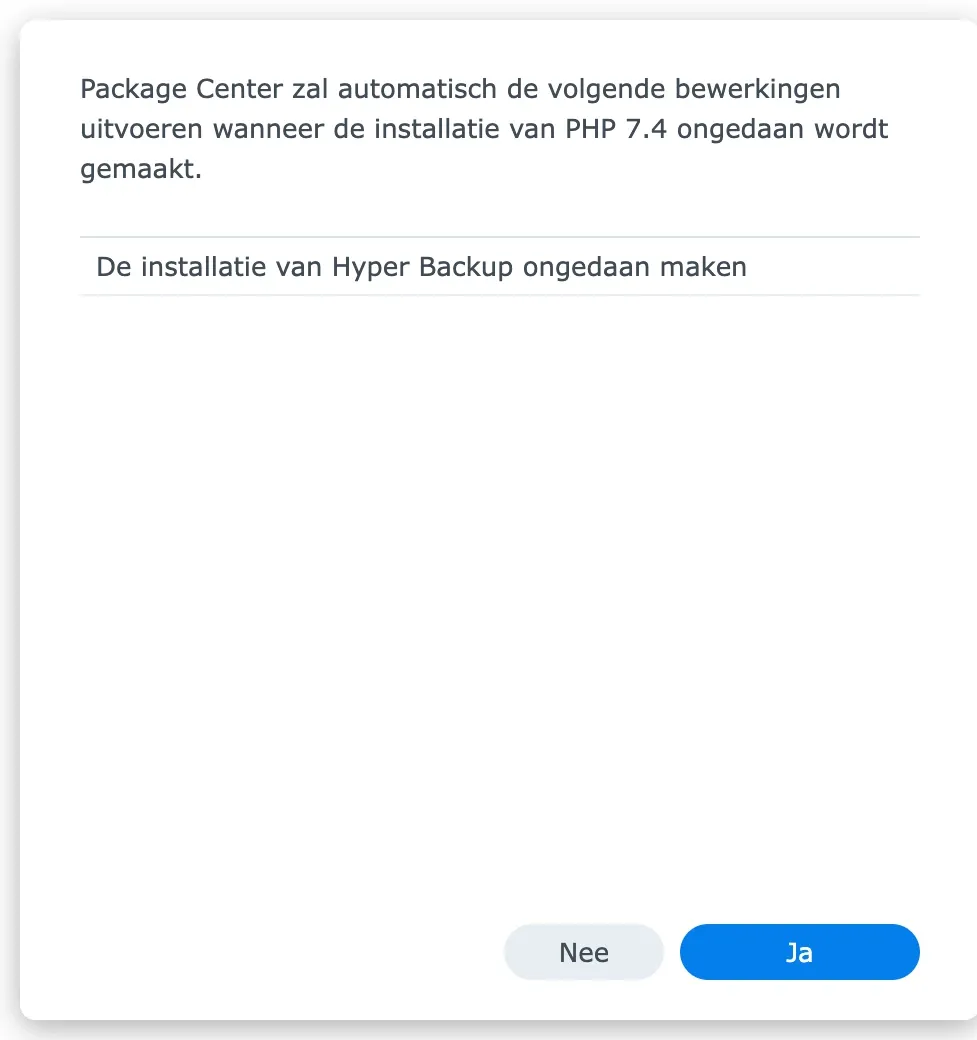
Dat roept meteen een vraag op: staat je back-up nu open voor aanvallers? We zochten het tot op de bodem uit op een eigen testtoestel.
Het antwoord is nee. Hyper Backup gebruikt PHP voor één onderdeel: de koppeling met Amazon S3, een veelgebruikte cloudopslag. Daarvoor voert de NAS lokaal een klein programma uit. Dat programma ontvangt geen bezoekers van het internet en verwerkt geen webverzoeken. En precies daar zit het PHP2Shell-lek: in de manier waarop PHP webverzoeken behandelt. Zonder webverzoek geen aanval.
Toch vraagt dit om waakzaamheid. Hyper Backup draait op PHP 7.4, en die versie is end of life: het PHP-project levert er sinds november 2022 geen beveiligingsupdates meer voor. Nieuwe lekken in PHP 7.4 worden dus niet meer standaard gedicht. Dat Hyper Backup vandaag niet kwetsbaar is voor PHP2Shell, betekent niet dat dat voor elk toekomstig lek zal gelden.
Synology heeft aangekondigd de ondersteuning voor deze oude PHP-versies stop te zetten en zijn pakketten aan te passen. Tot die aanpassing er is, staat er op veel NAS'en verouderde software in het hart van de back-up. Geen reden tot paniek, wel een reden om dit actief op te volgen.
Wat betekent dat voor jou?
- ✓Verwijder PHP 7.4 niet. Daarmee schakel je Hyper Backup en dus je back-ups uit. Dat is een veel groter risico dan het probleem dat je probeert op te lossen.
- ✓Hou DSM en Hyper Backup up-to-date. Zodra Synology een versie uitbrengt die een recentere PHP gebruikt, krijg je die zo binnen.
- ✓Volg nieuwe beveiligingsmeldingen over PHP op. Een volgend lek kan wel een route vinden die PHP2Shell niet had. Wie weet dat PHP 7.4 op de NAS staat, kan dan snel inschatten of er actie nodig is.
- ✓Gebruik PHP 7.4 nooit voor een website. Draait er toch een website op je NAS, kies dan in Web Station een recente PHP-versie.
Waarom wachten op Synology geen optie is
Synology levert zijn eigen PHP-pakketten via het Package Center, en die lopen achter. Bij het schrijven van dit artikel was de nieuwste PHP 8.4 die Synology aanbiedt versie 8.4.19. Het lek is pas gedicht vanaf versie 8.4.27. Een bijgewerkt PHP-pakket is er nog niet, en Synology heeft bij het schrijven van dit artikel (22 oktober 2026) ook nog geen beveiligingsmelding over PHP2Shell gepubliceerd. Hoelang het duurt voor Synology bijwerkt, is niet bekend. Tot dan moet je zelf maatregelen nemen.
Draait er een website op je NAS? Dit kan je vandaag doen
Draait er op je NAS een website, WordPress of een andere webtoepassing, dan verwerkt PHP de verzoeken van bezoekers. Precies daar zit het lek. Neem dan vandaag deze drie stappen. Op een Synology draaien websites via Web Station, en daar stel je ook in hoe PHP werkt.
Draait er geen website op je NAS? Dan hoef je nu niets aan te passen. Verwijder wel geen PHP-pakketten en hou het Package Center in de gaten.
Stap 1: zet de kwetsbare functie uit voor je website
- 1
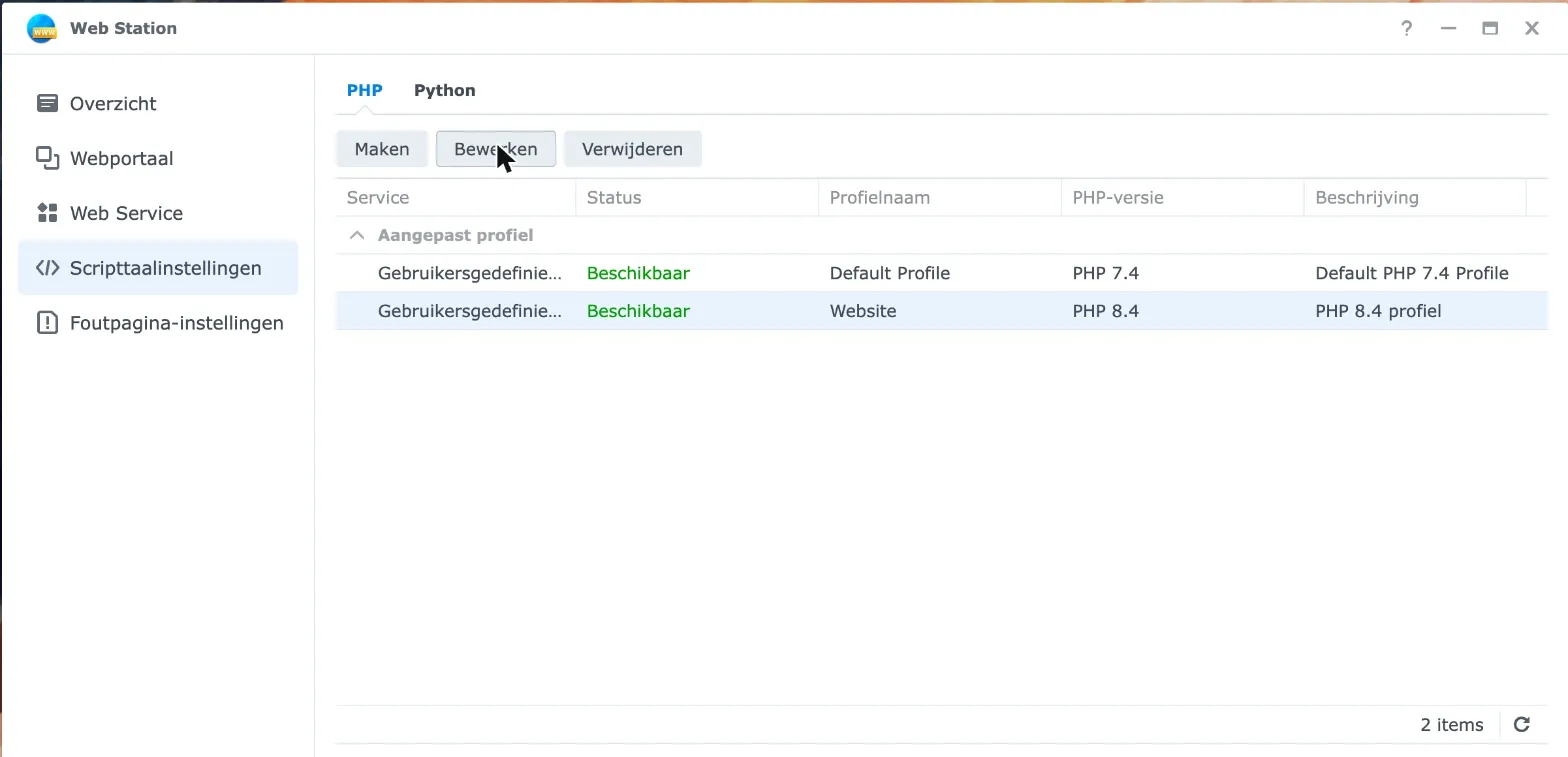
Open Web Station en kies links Scripttaalinstellingen.
- 2
Selecteer je PHP-profiel en klik op Bewerken.
- 3
Open het tabblad Core en typ
session.upload_progressin het filterveld. Zetsession.upload_progress.enabledvan 1 op 0.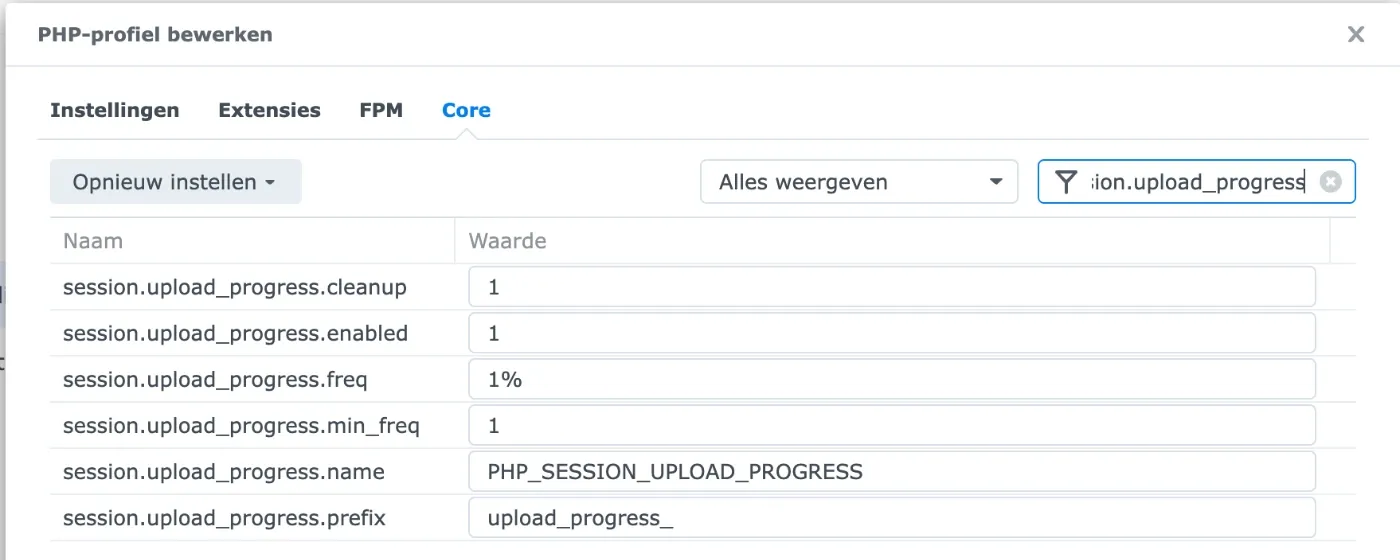
Voor: op 1 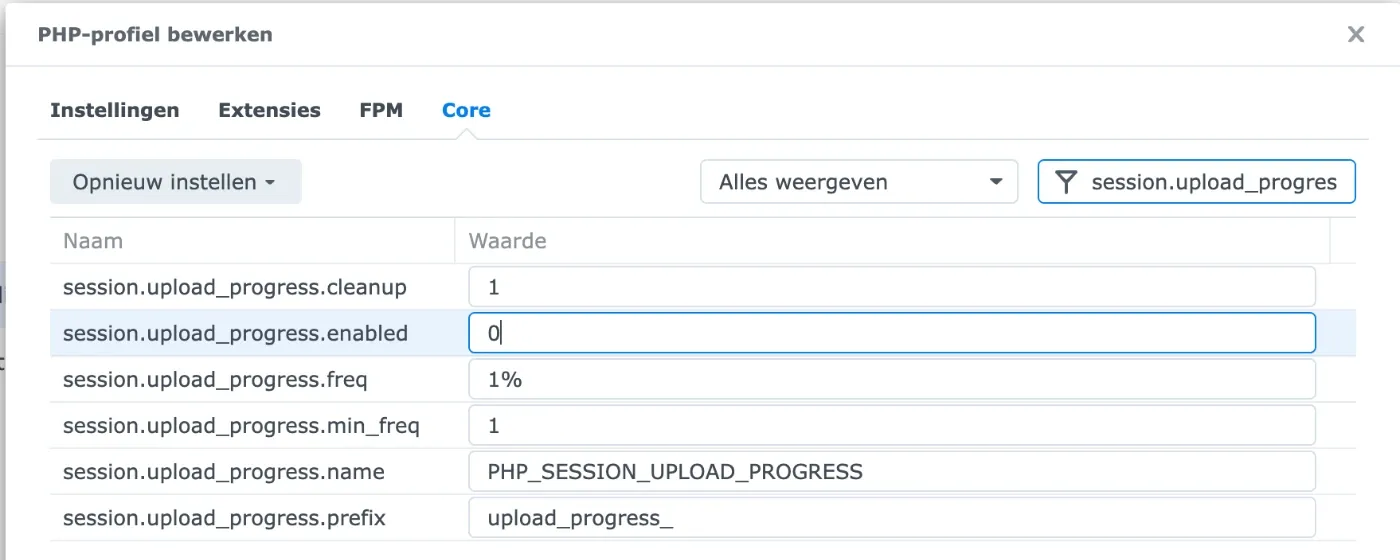
Na: op 0 - 4
Typ
session.usein het filterveld. Zetsession.use_only_cookiesensession.use_strict_modeop 1. Controleer ook ofsession.use_cookiesop 1 staat; meestal is dat al zo.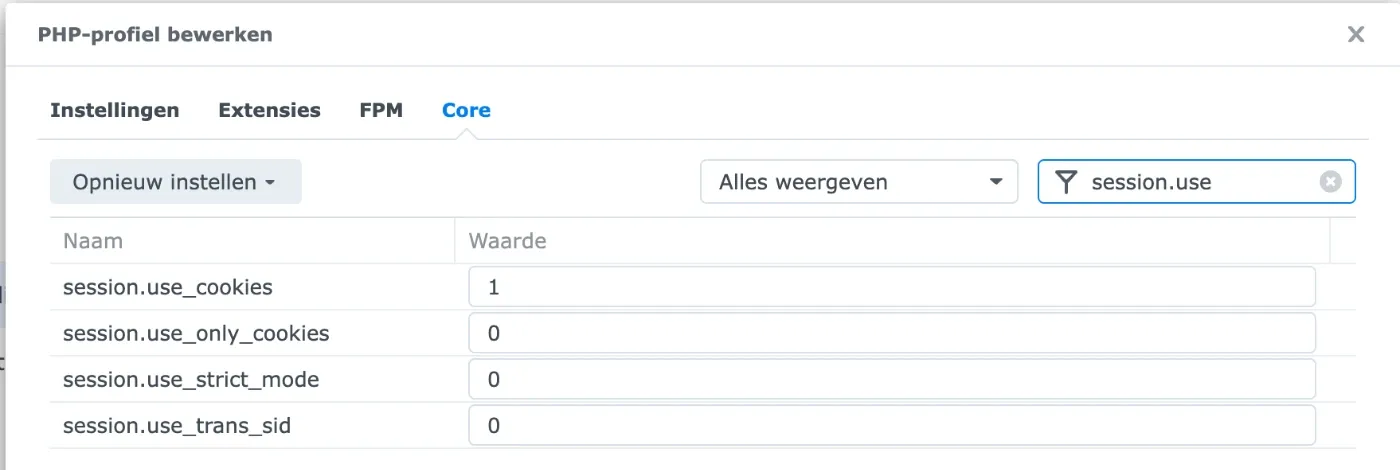
Voor: op 0 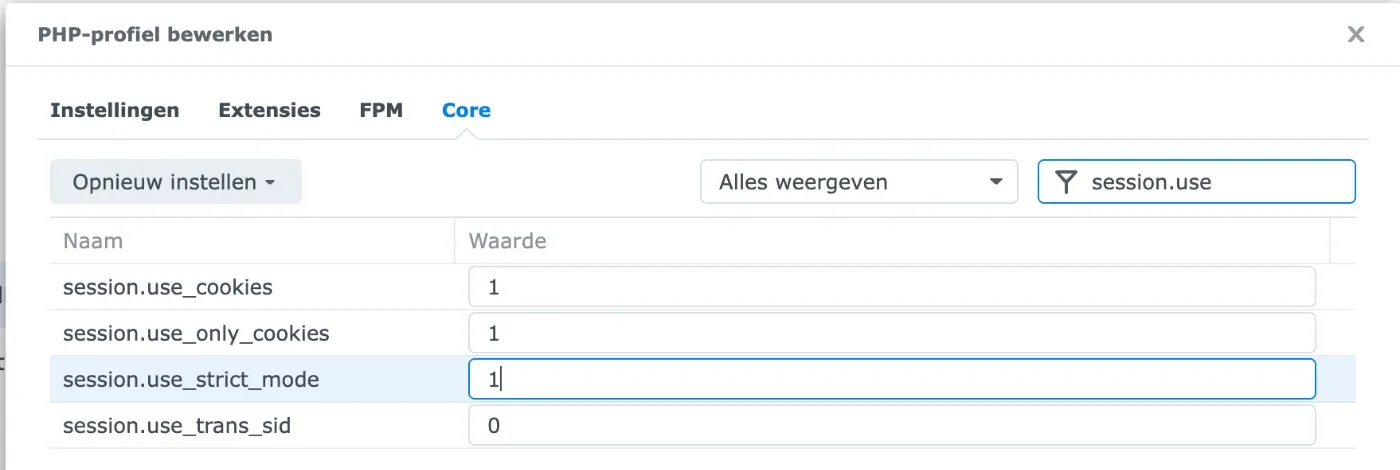
Na: op 1 - 5
Klik op Opslaan. Open het profiel daarna opnieuw en controleer of alle waarden bewaard zijn.
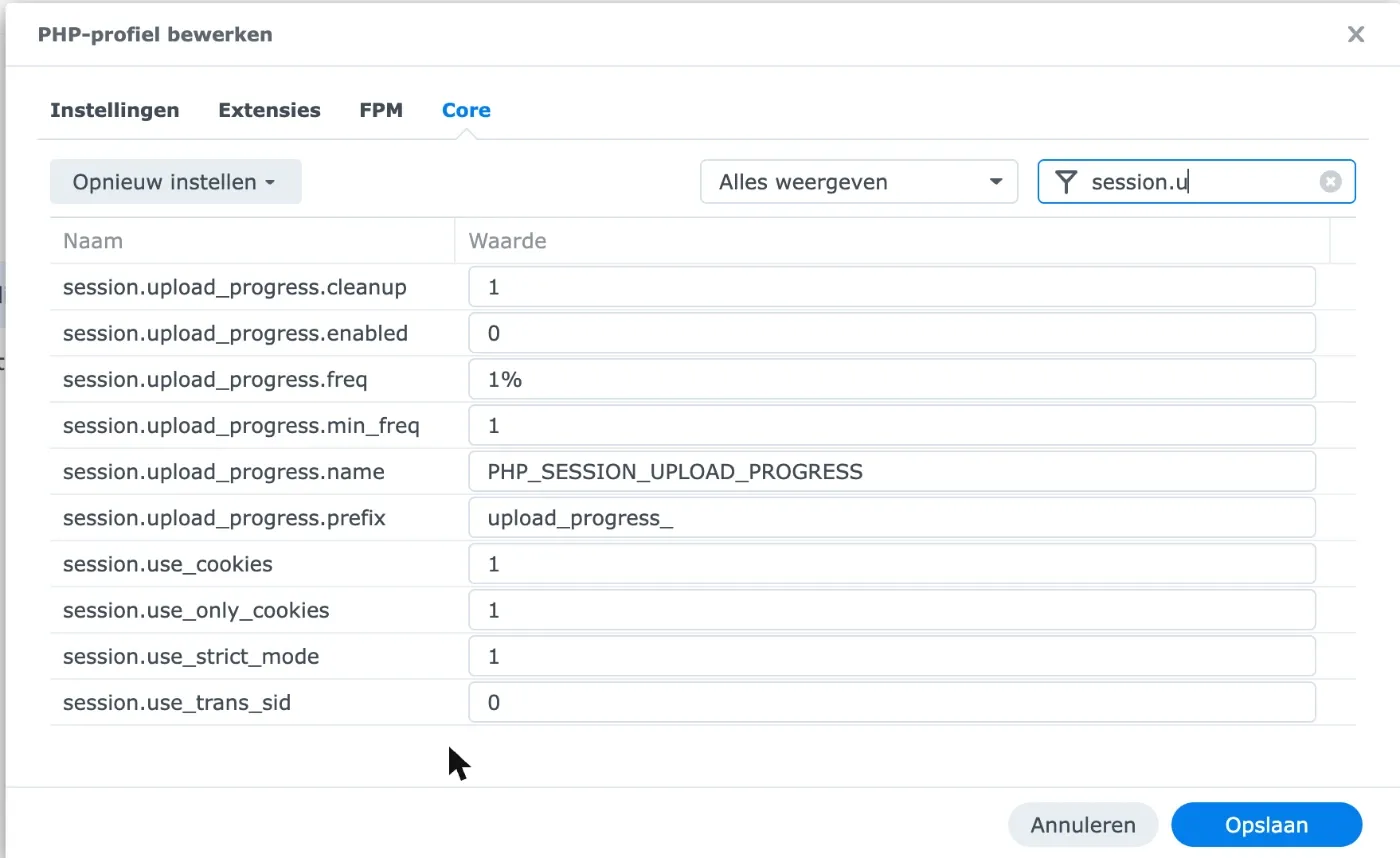
Het eindresultaat. - 6
Ga naar Web Service, selecteer je website en klik op Bewerken. Controleer of bij Profiel het aangepaste profiel staat.
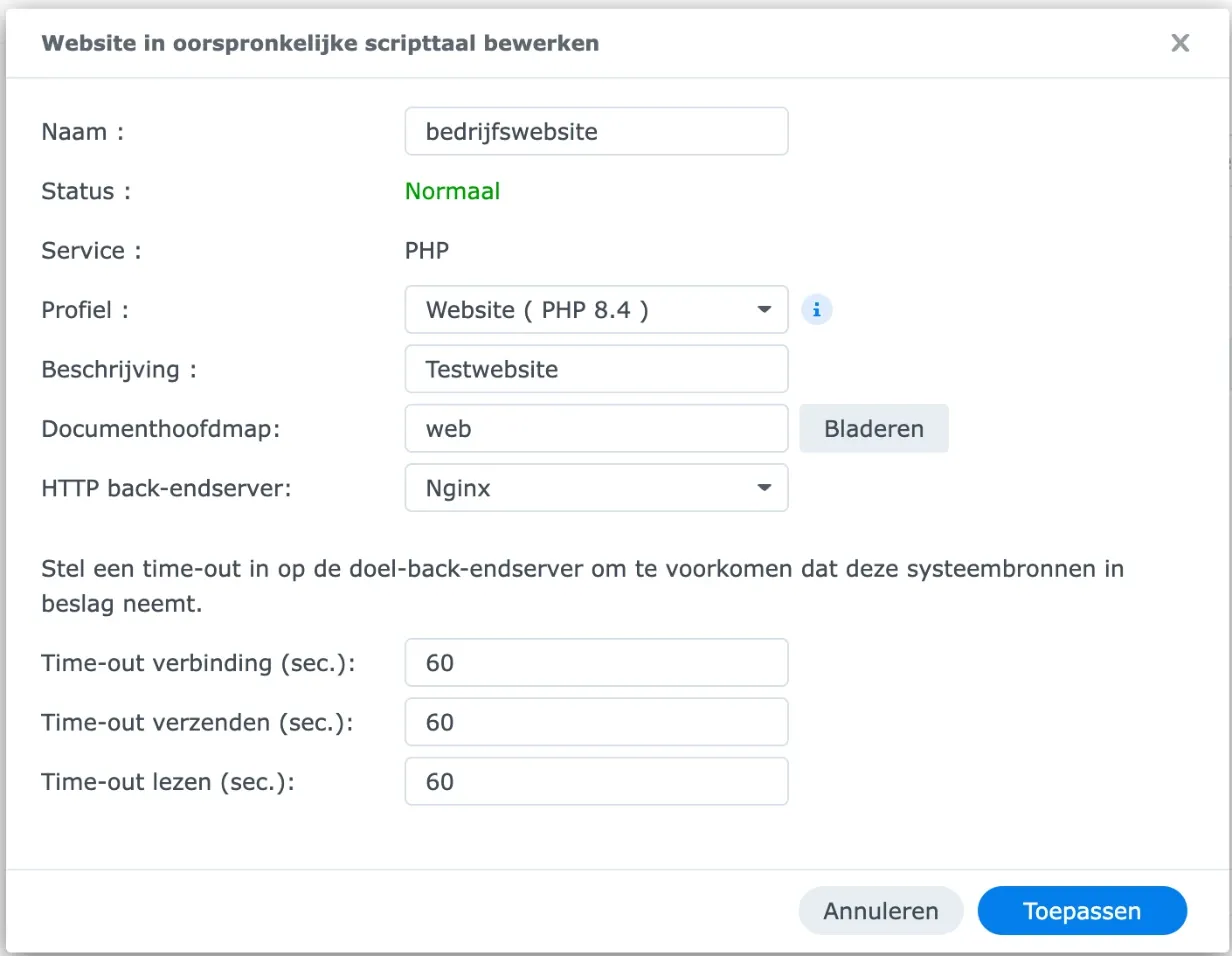
Heb je meerdere PHP-profielen? Pas ze dan allemaal aan.
Belangrijk: dit is een noodverband, geen oplossing
Volgens het PHP-securityteam blokkeert deze aanpassing de bekendste aanvalsroute, maar niet elke variant. Enkel een update dicht het lek volledig. De instellingen uit punt 4 zijn goede beveiligingspraktijk; laat ze ook na de update zo staan.
Stap 2: beperk wat er vanaf het internet bereikbaar is
Moet je website niet per se online zijn? Haal ze dan van het internet tot de update er is. Gebruik je Web Station helemaal niet meer, verwijder het pakket dan volledig. Wat niet draait, kan ook niet aangevallen worden.
Maar verwijder PHP-pakketten niet zomaar. Een pakket dat overbodig lijkt, kan nodig zijn voor iets belangrijks, zoals Hyper Backup. Wie dat blind verwijdert, zet zijn back-ups uit en ruilt het ene risico in voor een groter.
Stap 3: installeer de update zodra ze beschikbaar is
Hou het Package Center in de gaten. Zodra Synology een PHP-pakket uitbrengt met versie 8.2.35, 8.3.36, 8.4.27 of nieuwer, installeer je het meteen. Draait je website nog op PHP 8.1 of ouder? Die versies krijgen geen updates meer. Dan is het hoog tijd om over te stappen naar een recente versie.
Het grotere verhaal: vergeten pakketten
Een NAS is vaak het hart van een kantoor. Alle bestanden, de back-ups en soms ook de website staan erop. En net daar sluipt ongemerkt risico binnen. Een pakket dat ooit werd geïnstalleerd "om eens te testen", blijft soms jarenlang staan. En zoals Hyper Backup toont, installeren pakketten soms zelf onderdelen mee waar niemand bij stilstaat.
Zo pakken wij dit aan bij nxtbit
Toen PHP2Shell bekend raakte, hebben we bij al onze klanten gecontroleerd of er op hun NAS een PHP-webserver draait. Waar dat zo was, hebben we die meteen beveiligd, zonder dat onze klanten daar zelf iets voor moesten doen. Zodra Synology bijgewerkte PHP-pakketten uitbrengt, installeren we die.
We gingen ook verder dan het nieuwsbericht. Toen bleek dat Hyper Backup PHP 7.4 gebruikt, zochten we op een eigen testtoestel uit of dat een risico vormt. Ook als het antwoord geruststellend is, willen we het zeker weten.
Dat is geen uitzondering, maar precies waar managed services voor dienen. We volgen beveiligingsmeldingen actief op, we weten welke toestellen en toepassingen bij onze klanten draaien, en we grijpen in voordat een lek een probleem wordt. Zo hoef je als ondernemer niet zelf het nieuws over elk nieuw beveiligingslek te volgen.
Weet je zeker dat je systemen veilig zijn?
Draait er bij jou een Synology NAS, een website of een andere toepassing waarvan je niet goed weet hoe ze beveiligd is? Plan een kennismakingsgesprek met nxtbit. We bekijken samen waar jouw risico's zitten en wat er nodig is om ze af te dekken.
Bronnen
- Help Net Security, PHP2Shell: Critical PHP vulnerabilities patched, update now!, 21 oktober 2026.
- Datadog Security Labs, PHP2Shell: critical vulnerabilities in PHP, geraadpleegd 22 oktober 2026.
- Synology, End of PHP 7.3 / 7.4 / 8.0 support, geraadpleegd 22 oktober 2026.
- PHP, Unsupported branches, geraadpleegd 22 oktober 2026.
- Synology, Security Advisory, geraadpleegd 22 oktober 2026: geen melding over PHP2Shell.